Cách bảo vệ dữ liệu trước AI: Bảo vệ thông tin mật
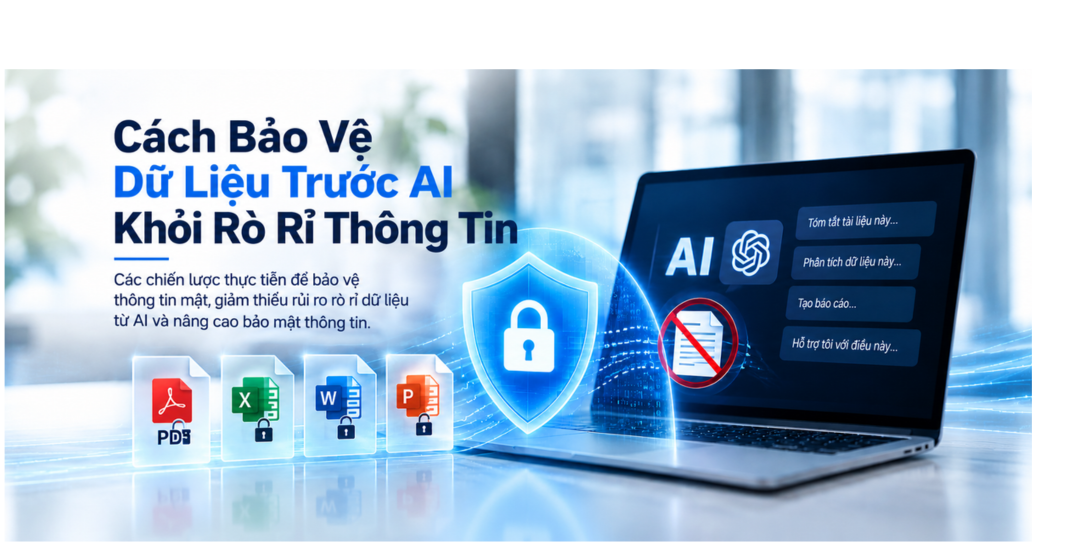
Khi nhân viên sử dụng AI tạo sinh để tóm tắt báo cáo, phân tích bảng tính và xây dựng kế hoạch, chiến lược, thông tin kinh doanh mật có thể được đưa vào các công cụ nằm ngoài phạm vi kiểm soát trực tiếp của tổ chức. Thách thức không chỉ nằm ở việc AI có hữu ích hay không, mà còn ở cách bảo vệ dữ liệu trước các dịch vụ AI và việc sử dụng trái phép, đồng thời vẫn cho phép nhân viên làm việc hiệu quả.
Những rủi ro về bảo mật dữ liệu và quyền riêng tư khi sử dụng AI
Đối với thông tin cá nhân, thông tin tài chính, kế hoạch kinh doanh, tài sản trí tuệ và các tài liệu nhạy cảm khác, có hai rủi ro cần được đặc biệt chú ý.
1. Lộ lọt dữ liệu, ghi nhớ dữ liệu và rò rỉ thông tin
Khi thông tin mật được nhập vào một dịch vụ AI, cách thông tin đó được xử lý sẽ phụ thuộc vào nhà cung cấp, cài đặt của sản phẩm và các biện pháp bảo vệ theo hợp đồng. Trong một số trường hợp, dữ liệu đầu vào nhạy cảm có thể được lưu giữ hoặc sử dụng theo những cách mà tổ chức không mong muốn, dẫn đến việc thông tin mật và tài sản trí tuệ bị rò rỉ hoặc được sử dụng để huấn luyện mô hình. Khả năng mô hình ghi nhớ thông tin và vô tình tiết lộ dữ liệu cũng là những vấn đề đáng quan ngại, đặc biệt khi tài liệu có độ nhạy cảm cao được chia sẻ mà không có các biện pháp kiểm soát phù hợp.
Các thỏa thuận dành cho doanh nghiệp và việc triển khai AI trong môi trường riêng tư có thể giúp giảm thiểu một số rủi ro. Tuy nhiên, đây là những lựa chọn chủ yếu dành cho các doanh nghiệp lớn và không giải quyết được vấn đề nhân viên sử dụng các công cụ chưa được phê duyệt hoặc tài khoản AI cá nhân nằm ngoài hệ thống kiểm soát đã thiết lập của công ty.
2. Shadow AI và việc sử dụng AI không được phê duyệt
Shadow AI là tình trạng nhân viên sử dụng các dịch vụ AI mà không có sự phê duyệt hoặc giám sát của tổ chức. Chẳng hạn, một nhân viên có thể tải danh sách khách hàng, mã nguồn độc quyền hoặc báo cáo tài chính nội bộ lên chatbot AI cá nhân để hoàn thành một nhiệm vụ công việc hợp lệ nhanh hơn. Tuy nhiên, các tài khoản AI cá nhân không được hưởng những biện pháp bảo vệ theo hợp đồng như các thỏa thuận dành cho doanh nghiệp, cũng không có mức độ bảo mật vật lý như các mô hình AI được triển khai trong môi trường riêng tư. Do đó, thông tin mật và dữ liệu nhạy cảm có thể vô tình bị rò rỉ.
Nhân viên có thể hoàn toàn không có ý định tiết lộ thông tin mật. Dù vậy, việc thực thi chính sách sử dụng AI vẫn gặp nhiều khó khăn khi nhân viên có thể sao chép nội dung từ các tệp thông thường sang những công cụ bên ngoài, trong khi tổ chức gần như không có khả năng giám sát hoạt động này.
689CLOUD / GÓC NHÌN VỀ BẢO MẬT DỮ LIỆU
Cách bảo vệ thông tin mật trước AI
Một phương pháp hiệu quả cần kết hợp các quy định rõ ràng về việc sử dụng AI với những biện pháp bảo vệ kỹ thuật áp dụng trực tiếp cho tài liệu. Chính sách xác định những gì được phép thực hiện, trong khi các biện pháp bảo mật ở cấp độ tệp giúp việc thực thi những chính sách đó trở nên khả thi.
Xây dựng chính sách sử dụng AI rõ ràng
Xác định những dịch vụ AI nào được phê duyệt, những loại dữ liệu nào có thể được sử dụng với các dịch vụ đó và ai có quyền cho phép các trường hợp ngoại lệ. Đối với thông tin nhạy cảm của doanh nghiệp và bên thứ ba, cần nghiêm cấm việc tải lên hoặc dán nội dung vào các tài khoản AI cá nhân hoặc chưa được phê duyệt. Các quy định cần được trình bày dễ hiểu đối với nhân viên, nhà thầu và đối tác, chứ không chỉ dành riêng cho các chuyên gia bảo mật.
Thực thi chính sách ở cấp độ tệp
Một chính sách bằng văn bản là cần thiết, nhưng không thể ngăn chặn mọi trường hợp vô tình tiết lộ thông tin. Quản lý quyền kỹ thuật số (Digital Rights Management – DRM), còn được gọi là Quản lý quyền thông tin (Information Rights Management – IRM) trong nhiều môi trường doanh nghiệp, bổ sung các biện pháp kiểm soát trực tiếp vào những tài liệu được hỗ trợ. Các cơ chế mã hóa, xác thực người dùng và phân quyền có thể giới hạn đối tượng được mở tệp cũng như những thao tác mà người nhận được ủy quyền có thể thực hiện.
Tùy thuộc vào định dạng tài liệu và môi trường xem được hỗ trợ, IRM/DRM có thể cung cấp quyền chỉ xem, hạn chế sao chép và dán, giới hạn in ấn và các biện pháp nhằm hạn chế việc chụp màn hình. Những biện pháp kiểm soát này giúp giảm khả năng trích xuất nội dung mật để sử dụng với các công cụ AI bên ngoài, bao gồm cả các tài khoản cá nhân.
Hiểu rõ giới hạn của các biện pháp kiểm soát kỹ thuật
Không có công cụ bảo mật tài liệu nào có thể loại bỏ hoàn toàn mọi con đường dẫn đến rò rỉ thông tin. Người được cấp quyền xem vẫn có thể tự nhập lại văn bản nhạy cảm, chụp ảnh màn hình bằng thiết bị khác hoặc tiết lộ thông tin bằng lời nói. Vì vậy, các biện pháp hạn chế về mặt kỹ thuật sẽ phát huy hiệu quả tốt nhất khi được kết hợp với hoạt động đào tạo, phân quyền truy cập phù hợp và chính sách sử dụng AI rõ ràng.
SecureDrive giúp bảo vệ tệp trước việc sử dụng AI trái phép như thế nào?
689Cloud SecureDrive cung cấp các tính năng IRM/DRM tích hợp sẵn cho các tài liệu PDF, Word, Excel và PowerPoint chứa thông tin mật. Các tổ chức có thể sử dụng giải pháp này để lưu trữ và chia sẻ các tệp được bảo vệ, đồng thời kiểm soát quyền truy cập của những người dùng được ủy quyền.
Bảo vệ khi xem và kiểm soát việc tải xuống
Chủ sở hữu tệp có thể cấp quyền chỉ xem và áp dụng các hạn chế nhằm giới hạn việc sao chép hoặc tái sử dụng nội dung mật. Khi cho phép tải xuống các tệp được bảo vệ, các cơ chế kiểm soát dựa trên mã hóa có thể duy trì trạng thái bảo vệ của tệp thay vì phân phối một bản sao không có hạn chế. Điều này khiến việc gửi trực tiếp tài liệu được bảo vệ đến một dịch vụ AI không được ủy quyền trở nên khó khăn hơn.
Giải pháp bảo mật thiết thực cho các tổ chức ở nhiều quy mô khác nhau
SecureDrive được thiết kế nhằm giúp các tổ chức dễ dàng tiếp cận giải pháp bảo vệ tài liệu mà không cần triển khai một hệ thống doanh nghiệp phức tạp. Quy trình chia sẻ tệp đơn giản cho phép các tổ chức áp dụng những biện pháp kiểm soát bảo mật đối với thông tin nhạy cảm và giảm sự phụ thuộc vào việc nhân viên phải luôn ghi nhớ mọi hạn chế trong chính sách sử dụng AI.
Hiệu quả bảo vệ phụ thuộc vào loại tệp, quyền truy cập và môi trường xem được hỗ trợ. SecureDrive có thể tăng cường các biện pháp bảo vệ tài liệu mật, nhưng cần được sử dụng như một giải pháp bổ trợ, không phải giải pháp thay thế cho các hoạt động bảo mật dữ liệu tổng thể của tổ chức.
Bước tiếp theo để bảo vệ dữ liệu trước AI
Hãy bắt đầu bằng cách xác định những tệp mà nhân viên có khả năng chia sẻ với AI nhiều nhất, chẳng hạn như thông tin khách hàng, tài liệu tài chính, báo cáo nội bộ và tài sản trí tuệ có giá trị. Tiếp theo, thiết lập các quy định về việc sử dụng AI được phê duyệt, sau đó áp dụng các biện pháp kiểm soát quyền truy cập và sử dụng ở cấp độ tài liệu tại những nơi các tệp này được lưu trữ và chia sẻ.
Mục tiêu không phải là ngăn cản việc sử dụng AI để nâng cao năng suất. Mục tiêu là duy trì quyền kiểm soát của tổ chức đối với thông tin mật trong suốt vòng đời của tài liệu.
Câu hỏi thường gặp (FAQ)
DRM có thể ngăn nhân viên tải các tệp mật lên AI không?
DRM/IRM có thể khiến việc tái sử dụng trực tiếp các tệp được bảo vệ và có hỗ trợ trở nên khó khăn hơn bằng cách áp dụng cơ chế mã hóa cũng như các hạn chế đối với quyền truy cập và sao chép. Tuy nhiên, giải pháp này không đảm bảo rằng người dùng được ủy quyền sẽ không bao giờ tiết lộ thông tin bằng những phương thức khác.
Chỉ có chính sách sử dụng AI thì đã đủ để ngăn chặn rò rỉ dữ liệu chưa?
Không. Chính sách thiết lập các quy tắc, nhưng nhân viên vẫn có thể mắc sai sót hoặc sử dụng những công cụ chưa được phê duyệt. Các biện pháp bảo vệ tệp bằng kỹ thuật giúp củng cố việc thực thi chính sách và giảm nguy cơ vô tình làm lộ thông tin.
Những loại tài liệu nào cần được bảo vệ trước việc sử dụng AI trái phép?
Hãy ưu tiên các tài liệu chứa dữ liệu khách hàng mật, thông tin tài chính, bí mật thương mại, kết quả nghiên cứu độc quyền hoặc những thông tin kinh doanh nhạy cảm khác. SecureDrive hỗ trợ bảo vệ các tệp PDF và tệp Microsoft Office.
Khám phá SecureDrive: Chia Sẻ File An Toàn Trên Đám Mây