メール添付ファイルのリスクトップ3
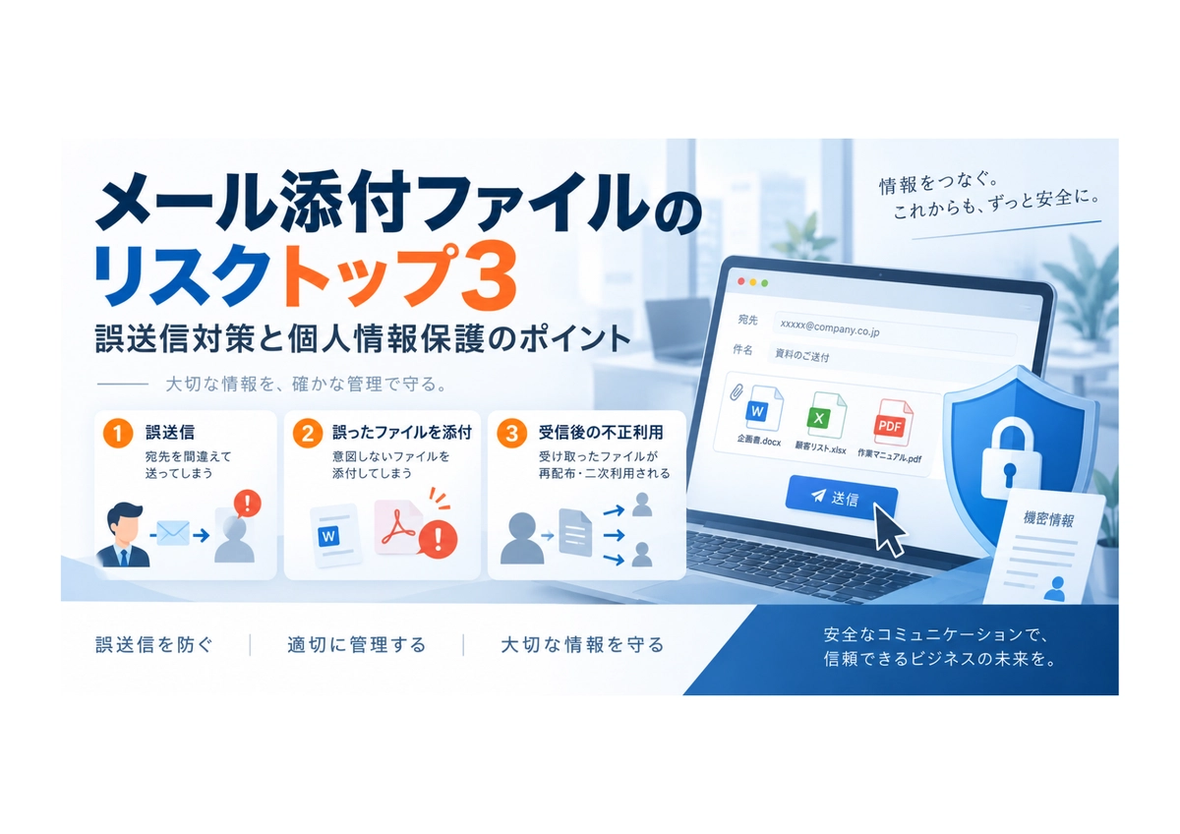
誤送信対策と個人情報保護のポイント
メールは、企業や団体にとって最も身近で幅広く利用されている通信手段の一つであり、ファイル送信にも日常的に使われています。地域イベントの案内のように機密性がなく、個人情報も含まれないファイルであれば大きな問題にならない場合もあります。一方、業務文書、顧客リスト、経理情報など、機密情報や個人情報を含むファイルをメールに添付して送信すると、誤送信や無断利用、再配布などのリスクが生じます。個人情報保護の観点からも、メール添付ファイルのリスクを理解し、適切な誤送信対策を講じることが重要です。
メール添付ファイルのリスクトップ3
1. 宛先を間違える誤送信
メールアドレスの入力ミスや候補の選択ミスなどにより、本来送るべきではない相手にファイルを送信してしまうリスクです。個人情報や企業秘密を含むファイルの場合、重大な情報漏洩につながる可能性があります。
2. 間違ったファイルを添付する誤送信
宛先が正しくても、別の顧客向け資料や社内限定資料など、意図しないファイルを添付して送ってしまうことがあります。ファイル名が似ている場合や、複数のファイルを扱う業務では特に注意が必要です。
3. 受信者によるファイルの無断利用・再配布
正しい相手に送信した場合でも、添付ファイル付きメールが第三者に転送されたり、受信者がファイルを端末に保存した後に無断で再共有・利用したりする可能性があります。送信後のファイル利用を送信者側で管理しにくいことも、添付ファイルのリスクの一つです。
なぜメール添付ファイルは誤送信対策が難しいのか
電子メールの大きな特徴は、一度送信して送信側のメールサーバーから出た後は、送信者が添付ファイルを取り戻したり、その利用を直接止めたりすることが難しい点にあります。宛先や添付ファイルを間違えて送信した場合、通常は受信者に連絡し、「ファイルを開かずに削除してください」と依頼するしかありません。実際に閲覧されずに削除されるかどうかは、受信者の対応に委ねられます。そのため、個人情報や企業秘密を含むファイルをメール添付で送信する場合は、送信前の確認だけでなく、送信後もファイルへのアクセスを制御できる仕組みを組み合わせることが、より確実な誤送信対策につながります。
個人情報保護のための添付ファイルのリスク対策
689CloudのSecureMailは、暗号化、アクセス制御、強制アクセス停止などのDRM(デジタル・ライツ・マネジメント)技術を活用した、メールによるファイル共有のセキュリティソリューションです。GmailまたはOutlookで作成したメールにファイルそのものを添付するのではなく、SecureMailサーバー上の保護されたファイルへのリンクをメール本文に挿入します。
ファイルを暗号化し、受信者を確認して閲覧を許可
送信者がファイルを選択し、ダウンロードや印刷の可否などの権限を設定すると、ファイルは自動的に暗号化され、SecureMailサーバーにアップロードされます。受信者はメール内のリンクをクリックし、メールアドレスとワンタイムPINで本人確認を行ったうえで、ファイルを閲覧します。ダウンロードが許可されている場合のみ、ファイルをダウンロードできます。PPAPのようにパスワードを別途共有する方式とは異なり、指定された受信者の本人確認を前提にアクセスを許可します。また、ダウンロード後もファイルは暗号化された状態で保護され、アクセス時には本人確認が必要なため、不正利用や情報漏洩のリスクを低減できます。
誤送信後でもファイルへのアクセスを停止
SecureMailでは、ファイルがクラウド上で管理されているため、万一誤送信が発生した場合でも、ファイルの閲覧やダウンロードを停止できます。さらに、すでにダウンロードされたファイルについても強制アクセス停止が可能です。このように、送信後もアクセスを制御できる仕組みを導入することで、宛先間違いや添付ファイル間違いによる誤送信、さらに無断利用・再配布といった添付ファイルのリスクを大幅に低減できます。
まとめ:誤送信対策と個人情報保護は「送信後の制御」まで考える
メール添付によるファイル送信は簡単で便利なため、今後も多くの企業や団体で利用され続けると考えられます。しかし、個人情報や機密情報を扱う場合は、送信前の確認だけでは十分な誤送信対策とは言えません。SecureMailを活用すれば、暗号化と本人確認に加えて、送信後のアクセス制御や強制アクセス停止を行うことができ、誤送信や情報漏洩のリスクから機密情報・個人情報を保護できます。SecureMailには無料プランもありますので、ぜひお試しください。