AIから機密情報を守るには?企業が実践すべき情報漏えい・個人情報保護対策
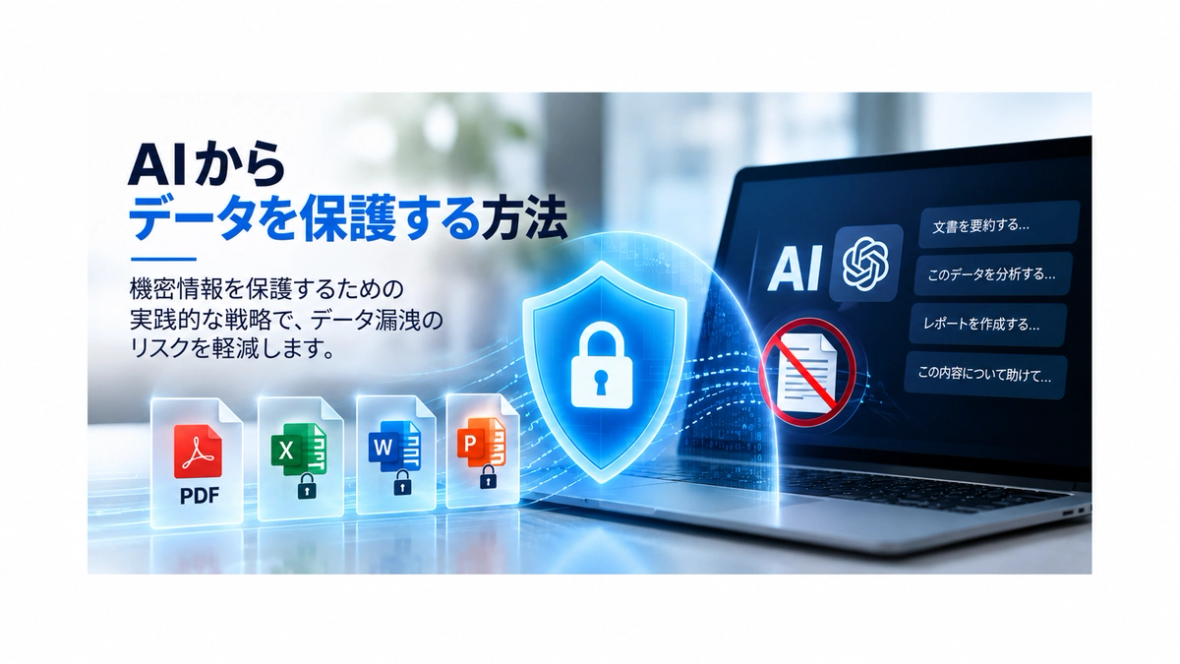
生成AIは、報告書の要約、表計算データの分析、企画書の作成など、業務のさまざまな場面で活用されています。一方で、従業員が顧客情報や財務資料、社外秘の研究データなどをAIサービスにアップロードすると、自社の管理が及ばない環境へ情報が渡り漏洩する可能性があります。AIサービスのメリットを享受しながら機密情報・個人情報をとうやって守るのか?「AIから情報を守る」ためのルールと技術的な仕組みを整え、安全に活用することが重要です。
生成AIがもたらす機密情報・個人情報へのリスク
企業が機密情報保護や個人情報保護を進めるうえで、特に注意したいのは「AIサービスへの情報のアップロード」と「管理外でのAI利用」という二つのリスクです。
1. AIサービスへのアップロードによる情報の外部流出
顧客リスト、財務データ、営業戦略、研究成果などを生成AIに入力した場合、その情報がどのように取り扱われるかは、AIサービス提供者、利用プラン、設定、契約条件によって異なります。アップロードされた情報がAI側で保存されたり、想定外の目的で利用されたりするおそれがあり、場合によっては学習への利用や意図しない情報漏洩が懸念されます。モデルが機密情報を記憶し、予期しない形で出力するリスクも、扱う情報が重要であるほど慎重に評価すべきです。
大企業向けのエンタープライズAI契約や社内のデータセンターでAIを構築する環境は、こうしたリスクを低減する選択肢です。しかし、こうした方法は、費用や運用負担が大きいため一部の大企業などに限られます。また、従業員が会社の承認を受けていないAIツールや個人アカウントを使えば、組織の管理をすり抜ける可能性が残ります。
2. シャドーAI:承認されていないAIの業務利用
「シャドーAI」とは、会社が把握・承認していないAIサービスを従業員が業務に利用することです。例えば、作業を早く終わらせようとして、顧客情報を含むスプレッドシートや社内の財務レポートを個人のAIチャットにアップロードするケースが考えられます。悪意がなくても、機密情報や個人情報が意図せず組織の外へ出るきっかけになります。
特に、通常のファイルは簡単にコピーや貼り付けができるため、AI利用ポリシーを設けるだけでは実効性を確保しにくいことが課題です。誰がどの情報を外部のAIに入力したのかを、企業側が把握できない場合もあります。
AIから機密情報を守るための基本対策
実効性のある機密情報AI対策には、明確なAI利用のルールと、文書そのものを守る技術的な対策の両方が必要です。ルールで「何をしてよいか」を定め、ファイル単位の保護で「許可されていない利用を抑止する」ことが重要です。
AI利用ポリシーを明確にする
まず、利用を認めるAIサービス、入力してよい情報の範囲、例外を承認する責任者を明確にします。顧客の個人情報、取引先から預かった資料、社外秘のデータなどについては、承認されていないAIサービスや個人アカウントへの入力・アップロードを禁止するなど、具体的なルールを設定しましょう。従業員だけでなく、委託先や協力会社にも周知することが大切です。
IRM/DRMによる文書単位の機密情報保護
ルールだけでは、誤操作や判断ミスによる情報流出を防ぎきれません。そこで役立つのが、DRMまたはIRMという技術です。これらは対応する文書に暗号化、利用者認証、アクセス権限を適用し、「誰が開けるか」「ダウングレードできるか」を制御する技術です。
文書形式や閲覧環境に応じて、閲覧専用の共有、コピー・ペーストの制限、ファイルへの印刷抑止、画面キャプチャーを抑止する仕組みなどを利用できます。これにより、保護された文書の内容を外部AIへそのまま転用することが難しくなり、AIによる機密情報の漏洩を防止できます。
技術だけでは防げない情報漏えいにも備える
ただし、IRM/DRMを導入すれば、あらゆる情報漏えいを完全に防げるわけではありません。閲覧を許可された人が画面を撮影したり、情報を手入力したり、口頭で伝えたりする可能性は残ります。アクセス権限の最小化、従業員教育、利用状況の確認などと組み合わせることが重要です。
SecureDriveで実践する機密情報AI対策
689CloudのSecureDriveは、PDF、Word、Excel、PowerPointなどの文書にIRM/DRM保護をかけられるファイル共有サービスです。組織内外の利用者に必要な範囲でアクセスを許可しながら、機密文書の閲覧や共有を管理できます。人から人への情報漏洩を防止するとともに人からAIへの対応もできます。
閲覧専用の共有と保護されたダウンロード
ファイルの所有者は、閲覧専用のアクセスを設定し、コピーや再利用を制限する保護を適用できます。ダウンロードを認める場合でも、暗号化とアクセス制御を維持できるため、制限のない元ファイルをそのまま配布する場合に比べて、未承認のAIサービスへ文書を転送するリスクを軽減できます。
中小企業から導入しやすい文書保護
SecureDriveは、複雑な専用システムの構築なしに、日常のファイル共有の流れの中で文書保護を利用できるよう設計されています。1ユーザーから利用できるため中小企業のファイルセキュリティ対策としても最適です。ファイルの共有相手や権限を設定することで、AI利用ポリシーの遵守を強化できます。
注意)実際に利用できる制御は、ファイル形式、権限設定、対応する閲覧環境などによって異なります。SecureDriveは機密情報保護を強化する手段の一つであり、組織全体の個人情報保護や情報セキュリティ対策に代わるものではありません。
AIから個人情報を守るために、今すぐできること
まず、全従業員に会社のAIサービスの利用に関するポリシーを周知しましょう。シャドーAIの禁止、また顧客名簿、個人情報を含む一覧表、財務資料、社内レポート、設計情報など一般AIサービスに流してはいけない情報を明確にします。それと並行して、DRM/IRMなどを使って、機密情報を含むファイルを保護してAIへの流出を防止します。
目指すべきなのは、AIの便利さを失うことなく、機密情報や個人情報の取り扱いを組織の管理下に置くことです。AIから情報を守る仕組みは、文書の作成から共有・利用・保存までのライフサイクル全体で考える必要があります。
よくある質問(FAQ)
IRM/DRMで、機密文書のAIへのアップロードを完全に防げますか?
IRM/DRMは、対応する保護ファイルの暗号化やコピー制限などによって、AIサービスへの直接転用を防止しますが、正規の閲覧者による手入力や画面撮影など、すべての情報流出経路を完全に防止することはできません。
AI利用ポリシーだけで、機密情報の漏えいを防げますか?
十分とはいえません。ポリシーは基本ルールを定めますが、誤操作や未承認ツールの利用が起こる可能性があります。従業員教育に加えて、文書のアクセス制御やコピー制限などの技術的対策を組み合わせることで、実効性を高められます。
AIから保護すべき文書には何がありますか?
顧客・従業員の個人情報、財務情報、営業秘密、独自の研究成果、取引先から預かった機密資料などを優先して確認します。